🪝
逆向技术
By ART Sandbox
Hook 实战
★ 4.8 (1650+ verified)
免 Root 环境下基于虚拟化容器注入 Xposed 动态 Hook 实战
By ART Sandbox
•
Version: v4.0 Guide
•
Released: 2026-10-05 16:30
技术规格与参数矩阵
核心技术
ART Method Hook
系统要求
Android 10 - 15
宿主状态
Rootless / Locked BL
耗时估算
~30 Minutes
深度解析与项目背景
一、 免 Root 动态插桩技术原理
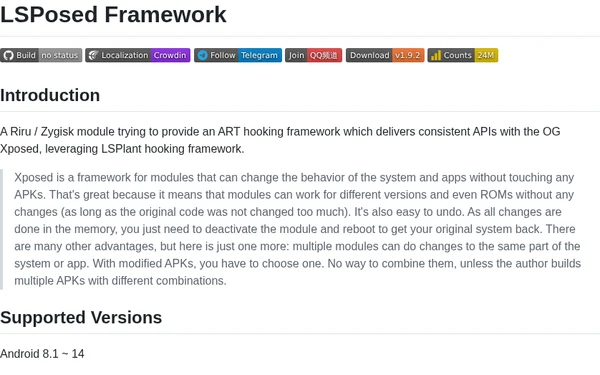
传统 Android 动态安全审计需要刷入 Magisk/KernelSU 获取 Root 权限,容易触发金融类 App 或高对抗应用的硬件级风控。免 Root 虚拟化容器方案通过在用户态利用自定义 ClassLoader 重写应用加载管线,在纯净沙箱中无损加载 LSPosed 插件,实现内存修改、函数参数拦截与运行时调试。
二、 核心实战步骤详解
- 搭建沙箱宿主环境:在普通未解锁的 Android 设备上安装双开沙箱(如 VMOS Pro、VirtualXposed 或两仪虚拟机)。
- 激活 LSPosed 核心框架:在沙箱的系统设置中开启 Xposed API 支持并重启沙箱环境。
- 编写第一个 Hook 模块:
// 编写 Xposed 核心拦截类 public class HookLogic implements IXposedHookLoadPackage { @Override public void handleLoadPackage(XC_LoadPackage.LoadPackageParam lpparam) throws Throwable { if (!lpparam.packageName.equals("com.target.application")) return; // 拦截鉴权函数并强制返回 true XposedHelpers.findAndHookMethod("com.target.auth.LicenseManager", lpparam.classLoader, "isVipUser", new XC_MethodHook() { @Override protected void afterHookedMethod(MethodHookParam param) throws Throwable { param.setResult(true); // 覆写本地返回值 } }); } } - 激活模块并测试验证:在 LSPosed 管理器中勾选目标测试应用,强行停止应用后重新启动,观察 Hook 日志输出。
三、 安全合规与避坑
⚠️ 注意事项:本技术仅供移动安全研究人员在独立沙箱环境中开展防御性代码审查。切勿用于破坏商业软件的知识产权或制作分发恶意插件。
核心特性与亮点
- ✓详解基于双开沙箱(VirtualApp / DualSpace 原理)的免 Root 拦截技术
- ✓从零编写第一个拦截类方法参数与返回值的 Xposed Java 模块
- ✓实操演练如何动态跳过应用启动屏全屏广告与会员权限本地判断
- ✓完全避免对真实系统分区的任何修改,保障主机设备纯净与数据安全
立即开始使用
直达官方原厂网站或 GitHub 开源仓库